Деякі власники сайтів приділяють безпеці увагу лише після першої серйозної проблеми, коли вже доводиться з’ясовувати, як захистити ресурс від вірусів і злому. Така недбалість може мати неприємні наслідки: зараження файлів, сторонній код, приховані посилання, втрата трафіку або доступу до сайту. Щоб зменшити ризики й зберегти результати роботи вебмайстра, варто заздалегідь подбати про базові заходи захисту.

Перед переліком рекомендацій коротко поговоримо про можливі наслідки зараження та джерела ризику.
Хто може намагатися зламати сайт і де виникають ризики?
Безпека сайту залежить не лише від власника, а й від інфраструктури хостингу. Тому під час вибору провайдера важливо оцінювати його надійність, оновлення серверного ПЗ, резервне копіювання та якість технічної підтримки.
Для своїх проєктів я використовую Parkovka.ua. У матеріалі цей хостинг згадувався як провайдер, що відповідав моїм вимогам.
Якщо зловмисник отримує доступ до хостингу або облікового запису, він може змінювати файли, додавати шкідливий код чи приховані посилання. Водночас атаки часто є автоматизованими й не обов’язково спрямовані саме на конкретний сайт.
Можливі наслідки злому сайту
— Значне скорочення кількості відвідувачів.
— Санкції або попередження з боку пошукових систем.
— Втрата часу, нервів і коштів на відновлення.
Як захистити сайт від вірусів і злому?
Умовно захист можна поділити на кілька напрямів:
— захист адміністративної частини;
— захист доступу до файлів і FTP/SFTP;
— захист вебзастосунку від уразливостей і атак.
Правило №1 — використовуйте складні унікальні паролі
Чим довший і випадковіший пароль, тим складніше його підібрати. У матеріалі рекомендувалося використовувати щонайменше 8 символів, а для важливих облікових записів — значно довші паролі та періодично їх змінювати.
Для створення складного пароля можна використовувати генератор паролів. У старій версії статті як приклад наводився сервіс onlinepasswordgenerator.ru. У генераторі задавали довжину, використання цифр, великих і малих літер та спеціальних символів.
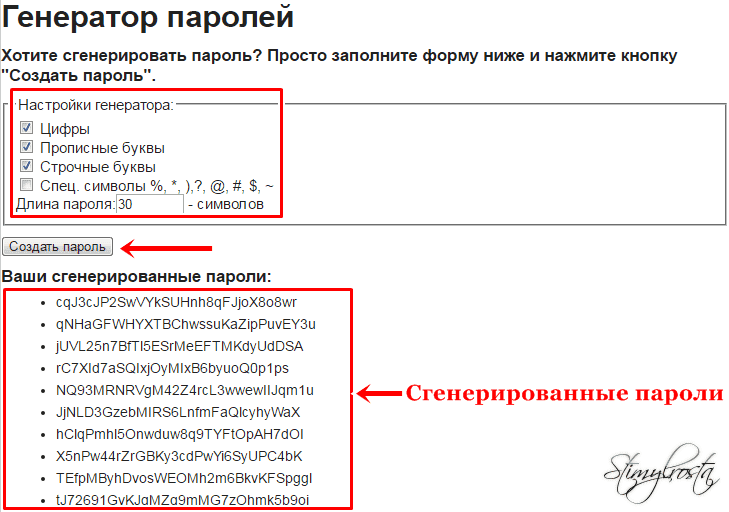
Складний пароль важливий, оскільки одна з найпростіших атак — brute force, тобто автоматичний перебір логінів і паролів.
Правило №2 — безпечно зберігайте облікові дані
В оригінальному матеріалі не рекомендувалося зберігати пароль до адмінпанелі безпосередньо в браузері. Як альтернативу пропонувався менеджер паролів KeePass, який дає змогу зберігати облікові дані в захищеній базі.
Правило №3 — обирайте надійного хостинг-провайдера
Надмірна економія на хостингу може обернутися значно більшими витратами після збою або інциденту. Підбору майданчика варто приділити достатньо уваги. Докладніше — у матеріалі про вибір хостингу.
Правило №4 — завантажуйте розширення лише з перевірених джерел
Не встановлюйте плагіни, модулі та шаблони із сумнівних сайтів. Разом із таким пакетом можна власноруч занести на сервер шкідливий код.
Правило №5 — використовуйте антивірусний захист на комп’ютері
В оригінальній статті як приклад рекомендувався Dr.Web. Головна ідея — комп’ютер, з якого ви адмініструєте сайт, теж має бути захищений від троянів, шпигунського та іншого шкідливого ПЗ.
Правило №6 — своєчасно оновлюйте CMS і розширення
Оновлення закривають відомі уразливості. Жодна CMS або стороннє розширення не є абсолютно безпомилковими, тому застарілий код може стати точкою входу для атаки.
Уразливості вебзастосунків можуть використовуватися для XSS, SQL-ін’єкцій та інших атак. Саме тому важливо оновлювати не лише ядро CMS, а й плагіни, компоненти та шаблони.
Правило №7 — не залишайте паролі у незахищеному FTP-клієнті
Шкідлива програма на комп’ютері може викрасти збережені облікові дані FTP. Краще використовувати захищені способи підключення та менеджер паролів.
Правило №8 — додатково захищайте доступ до адмінпанелі
Адреси адміністративних розділів багатьох CMS відомі заздалегідь. Наприклад, стандартний шлях Joomla — /administrator. Сам факт відомої адреси не є зламом, але додаткові механізми захисту можуть зменшити кількість автоматичних спроб входу.
У старій версії матеріалу як приклад для Joomla згадувався плагін JSecure.
Якщо у вашому арсеналі є інші методи захисту, поділіться ними в коментарях.
На цьому все. Дякую за увагу і до зустрічі на сторінках StimylRosta.


